
Zwei-Faktor-Authentifizierung einfach erklärt
Ein gestohlenes Passwort allein reicht Kriminellen oft nicht mehr aus, wenn ein zweiter Schutzschritt aktiviert ist. Die Zwei-Faktor-Authentifizierung (kurz 2FA) ist eine der wirksamsten und gleichzeitig einfachsten Maßnahmen gegen gehackte Konten – wir erklären, was dahintersteckt.
Was Zwei-Faktor-Authentifizierung bedeutet
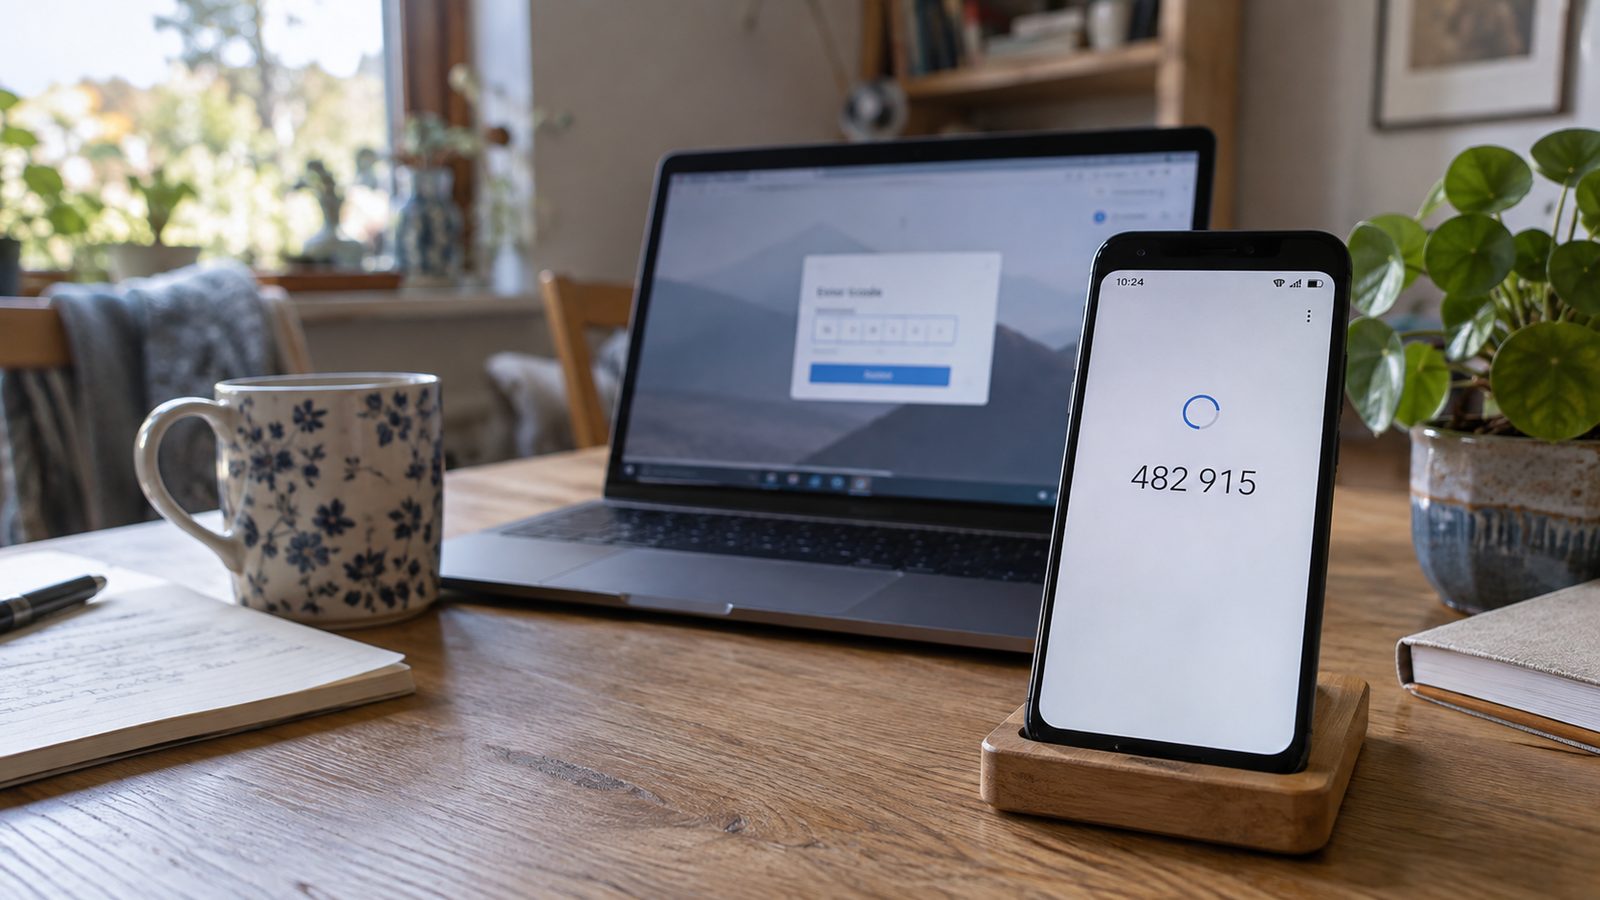
Beim Anmelden wird normalerweise nur ein Passwort abgefragt – das ist der 'erste Faktor'. Bei aktivierter Zwei-Faktor-Authentifizierung kommt ein zweiter, unabhängiger Nachweis dazu, etwa ein Code, der an Ihr Handy geschickt wird.
Selbst wenn ein Passwort durch ein Datenleck oder eine Phishing-Mail in fremde Hände gerät, kommen Unbefugte ohne diesen zweiten Faktor nicht in das Konto hinein.
Die gängigsten Methoden für den zweiten Faktor
Nicht jede Methode ist gleich sicher und bequem – ein kurzer Überblick hilft bei der Wahl.
- SMS-Code: einfach einzurichten, aber theoretisch abfangbar – für die meisten Zwecke trotzdem deutlich besser als kein zweiter Faktor
- Authenticator-App (z. B. Google Authenticator, Microsoft Authenticator): erzeugt Codes direkt auf dem Handy, ohne Mobilfunkverbindung nötig
- Push-Bestätigung: eine Benachrichtigung auf dem Handy, die Sie nur bestätigen müssen
- Sicherheitsschlüssel (z. B. USB-Stick): die sicherste, aber auch aufwendigste Variante
Wo Sie 2FA unbedingt aktivieren sollten
Nicht überall ist der zweite Faktor gleich wichtig – bei diesen Konten lohnt sich der wenige Minuten dauernde Aufwand aber besonders.
- E-Mail-Konto (darüber lassen sich oft alle anderen Passwörter zurücksetzen)
- Online-Banking und Bezahldienste
- Soziale Medien und Messenger
- Cloud-Speicher mit persönlichen Fotos und Dokumenten
2FA gemeinsam einrichten
Sicherheit & Schutz
Wir richten die Zwei-Faktor-Authentifizierung für Ihre wichtigsten Konten ein.
E-Mail-Hilfe
Gerade das E-Mail-Konto sollte als Erstes abgesichert werden – wir übernehmen das.